MOBILE-ДАЙДЖЕСТ
ОБНАРУЖЕН КРУПНЕЙШИЙ БОТНЕТ ИЗ МОБИЛЬНЫХ УСТРОЙСТВ С ОС ANDROID
4 Октября 2013Российский разработчик антивирусных программ ООО «Доктор Веб», сообщает о выявлении специалистами компании самой крупной среди всех известных бот-сетей, состоящей из инфицированных смартфонов и планшетов под управлением ОС Android.
В настоящее время ботнет формируют свыше двухсот тысяч устройств, и их число продолжает расти. Все они заражены одной из троянских программ обширного семейства Android.SmsSend, также известных под общим названием Trojan-SMS.AndroidOS в терминологии другого отечественного разработчика антивирусных решений – «Лаборатории Касперского».
Эти троянцы выполняют несанкционированную отправку СМС на короткие номера и рассылку сообщений по адресной книге, перенаправляют на заражённые веб-страницы, похищают личные данные, оформляют платные подписки от имени пользователя без его ведома и совершают другие вредоносные действия. В отдельных случаях с их помощью на мобильные устройства жертвы происходит внедрение иных вредоносных программ, включая утилиты скрытого удалённого управления (бэкдоры).
Основная масса троянцев данного семейства распространяется в виде отдельных установочных пакетов (.apk), выдавая себя за различные бесплатные приложения. Более продвинутые используют встроенный рекламный функционал Android и преподносятся как настоятельно рекомендуемые обновления для уже используемого софта. Чаще всего предлагается обновить браузер и флеш-плеер.
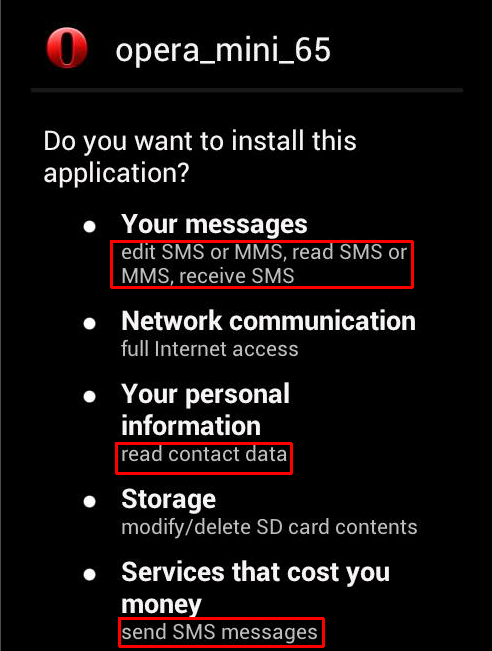
Поддельное обновление браузера Opera Mini (изображение: threattracksecurity.com).
Текст сообщения, маскирующий ссылку на троянца, обычно содержит ошибки и может появляться в окнах приложений, совершенно не связанных с «обновляемыми» компонентами.
Реже код троянца внедряется в инсталляционные пакеты легитимных программ. Из-за техники обфускации некоторые из них даже проходят входной контроль системы Bouncer и какое-то время распространяются через официальный магазин приложений Google Play.
Регистрация аккаунта разработчика обходится злоумышленникам всего в 25 долларов. Эти скромные затраты окупаются с лихвой, поскольку до изъятия программы из Google Play её успевают скачать десятки тысяч пользователей.
Рост числа ботнетов из мобильных устройств с конца прошлого года подтверждают и специалисты американской компании Cloudmark.
На этот раз более половины пострадавших пользователей зарегистрированы на территории России. Велико их число и среди жителей Украины и Казахстана. География распространения включает Европу и США, но частота встречаемости Android.SmsSend там гораздо ниже — доли процента.
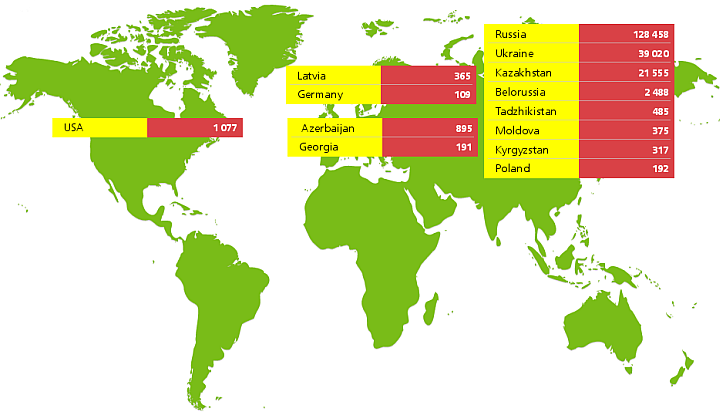
Карта распространения заражённых мобильных устройств, формирующих бот-сеть (изображение: drweb.com).
Среди невольных участников ботнета больше всего абонентов МТС России. Их смартфоны и планшеты составляют чуть менее четверти узлов бот-сети, а вместе с товарищами по несчастью из Казахстана и с Украины – более трети. Общая картина распределения по операторам связи соответствует расстановке сил в «большой тройке».
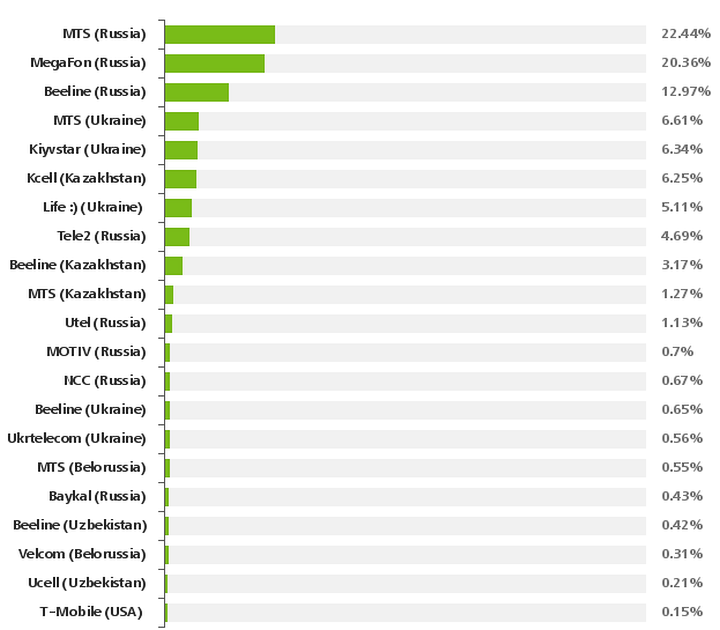
Распределение заражённых абонентов по операторам сотовой связи (изображение: drweb.com).
Основную долю обнаруженного ботнета составляют устройства, заражённые модификациями Android.SmsSend под номерами 754 (инсталляционный пакет Flow_Player.apk, имитирует медиаплеер), 412 (распространяется под видом мобильного браузера) и 468 (заявлен как клиент для социальной сети «Одноклассники»). Примечательно, что для работы некоторым версиям требуются права администратора, которые им по запросу предоставляет сам пользователь.
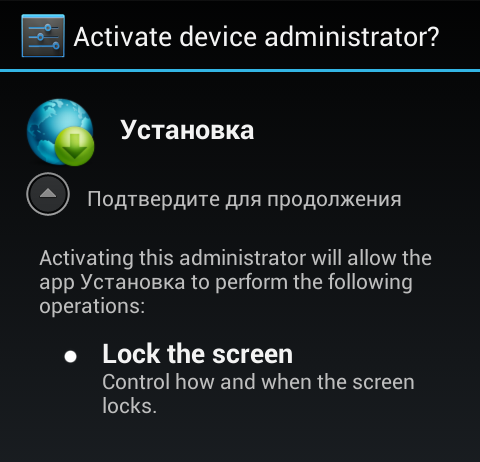
Android.SmsSend.754 вежливо просит предоставить ему права администратора (изображение: drweb.com).
Большинство вариантов троянца было добавлено в антивирусные базы весной и летом, но одна из разновидностей (за номером 233) известна ещё с ноября прошлого года. Несмотря на давность угрозы и хорошо известный механизм её распространения, пользователи остаются уязвимыми до сих пор. Причина проста: большинство владельцев смартфонов и планшетов не считают нужным использовать даже бесплатные антивирусные программы.
Если скрытая активность отдельных троянцев наносит вред только непосредственно пострадавшим от их действий владельцам смартфонов, то формирование ботнета — это уже коллективная угроза нового уровня. Её существование технически возможно исключительно из-за слабой «иммунной прослойки» — малого процента пользователей, уделяющих должное внимание элементарным вопросам информационной безопасности.
Предварительные оценки совокупного ущерба от деятельности троянцев семейства Android.SmsSend в составе ботнета исчисляются сотнями тысяч долларов.
ЕЩЕ ПО ТЕМЕ:
ELECTRONIC ARTS: КОНКУРЕНЦИЯ МЕЖДУ BATTLEFIELD И CALL OF DUTY ПРИВОДИТ К ИННОВАЦИЯМ
5.10.2013Electronic Arts: конкуренция между Battlefield и Call of Duty приводит к инновациям. По мнению главы EA Labels Фрэнка Гибо, битва между сериями Battlefield и Call of Duty идет на пользу игровой индустрии, компаниям-разработчикам и студиям. Гибо уверен, что именно благодаря противостоянию возможны инновации и дальнейшее развитие. Топ-менеджер отметил, что Medal of Honor была изъята из ротации, однако на ее место придут другие франшизы
ГЛАВНАЯ ТАЙНА ИНТЕРНЕТА
27.08.2013Канцлер ФРГ Ангела Меркель (Angela Merkel) требует от интернет-гигантов, таких как Facebook и Google, раскрыть свою главную тайну: для чего они собирают и как используют персональные данные европейцев. «Есть могучий секрет…...
GOOGLE ЗАПОДОЗРИЛИ В РАЗРАБОТКЕ «УМНЫХ» ЧАСОВ
17.10.2013В сети появились слухи о том, что американская компания Google занимается разработкой собственного варианта «умных» наручных часов Gem, основной упор в конструкции которых будет сделан на продолжительности работы от аккумулятора....
АУДИО КОДЕК SILK ОТ SKYPE
24.09.2013Одним из ключевых ингредиентов качественного общения является четкость речи, которую вы слышите, когда говорит ваш собеседник. Главная цель специалистов из Skype сделать этот звук максимально приближенным к тому, чтобы вы могли сказать: «звучит так, будто Вы в соседней комнате».