ЭКСПЕРТНОЕ МНЕНИЕ
СОИБ. АНАЛИЗ. МОБИЛЬНАЯ ОПАСНОСТЬ
25 Ноября 2013По информации блога http://sborisov.blogspot.ru/
Про угрозы и проблемы мобильной безопасности говорят на каждой конференции. Несмотря на это мобильные устройства обзаводятся всё большими возможностями, а средствами защиты далеко не всегда.
Для того чтобы отказаться от какой-то мобильной возможности риски должны быть достаточно высоки и их нужно осознавать. А можно и не отказываться, если принять подходящие меры защиты.
В этот статье предположим, что произошел несанкционированный доступ к вашему устройству и ещё раз пройдемся по наиболее опасным рискам.
Несанкционированный доступ произошел по одному из трех сценариев (их вероятность достаточно большая, чтобы сказать что с каждым мобильным устройством произойдет как минимум 1 из этих сценариев):
· Устройство потеряно/украдено
· Пользователь самостоятельно установил вредоносное ПО (по ошибке или в результате обмана)
· Вредоносное ПО установлено в результате эксплуатации уязвимости в системном или прикладном ПО
Начнем с персональных рисков:
P1. Вы лишитесь денег на личном счету у оператора связи. Для начала это будут прямые переводы между номерами (но, как правило, есть суточные лимиты, например 3000 руб.). POC =
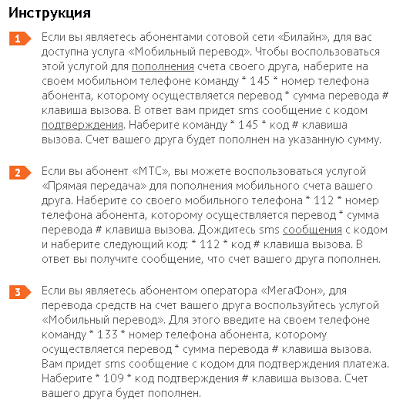
Далее могут совершаться звонки на платные телефоны или загрузка платного контента со своих же ресурсов, оплата каких либо услуг или даже перевод на другой банковский счет (POC = https://oplata.megafon.ru/order/1767781) пока ваш счет не опустеет.
Р2. Если вы пользуетесь “Интернет банком” со своего мобильного устройства, то ваш возможный ущерб равен сумме на вашем счету. Простенького кейлогера достаточно чтобы перехватить логин и пароль (POC = http://www.android-keylogger.net/). Большинство интернет банков если использует усиленную аутентификацию платежей, то по SMS-сообщению, которое придет на то же мобильное устройство/ или OTP приложение на том же мобильном устройстве.
Если вы пользуетесь “Мобильным банком, с управлением через SMS), то не потребуется даже кейлогера. Для перевода на другой счет в том же сбербанке достаточно будет отправить SMS. POC =
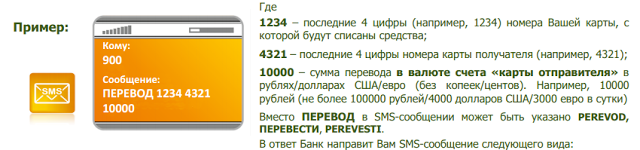
А можно по SMS перевести и на карту любого банка. POC =
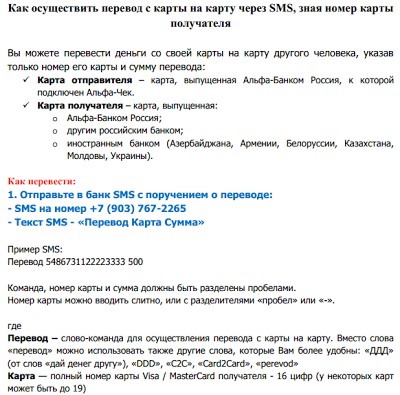
P3. Вы можете потерять даже больше средств, чем у вас есть на данный момент.
Для этого придумана услуга автоплатеж. Если вы уже подключили себе эту услугу у мобильного оператора или пользовались интернет банком, то злоумышленник так-же воспользуется этой услугой и подключит свои 10 номеров с правилом перечислить 10000 руб. если баланс телефона опустится ниже 10000 руб. Как только вы разблокируете свой счет/карту после инцидента и получите очередную зряплату с вашего счета продолжат уходить деньги.
POC =
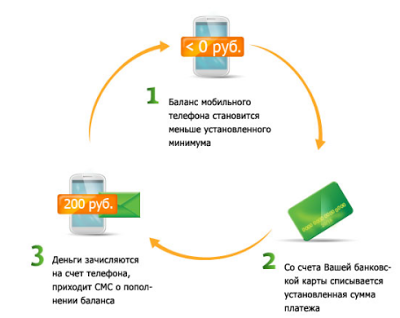
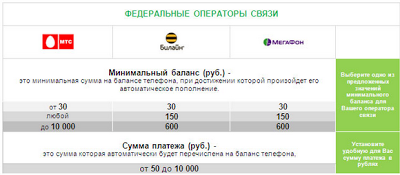
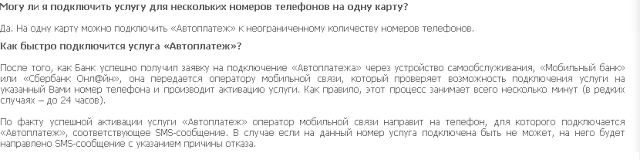
А ещё мобильные операторы придумали личные кабинеты и различные сервисы (POC = https://oplata.megafon.ru/) которые будут захвачены в момент несанкционированного доступа к телефону. Если вы ещё пользовались этими сервисами, то первый пароль придет по SMS. Если вы уже пользовались сервисом, то новый пароль так-же будет сброшен по SMS. POC =
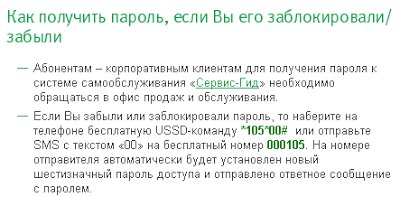
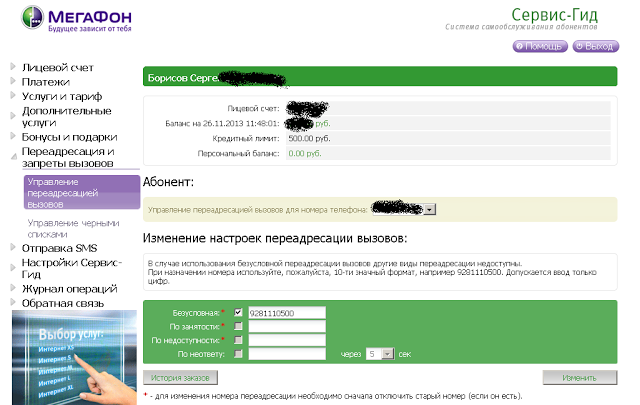
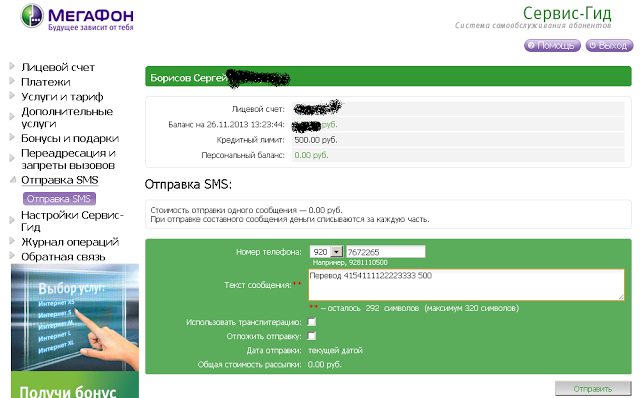
Если после инцидента, вы забудете перехватить какой-то из сервисов, то злоумышленник продолжит снимать деньги и наносить ущерб. Кроме вывода денег личный кабинет дает ещё следующие интересные возможности:
· переадресация входящих вызовов
· отправка SMS от имени пользователя
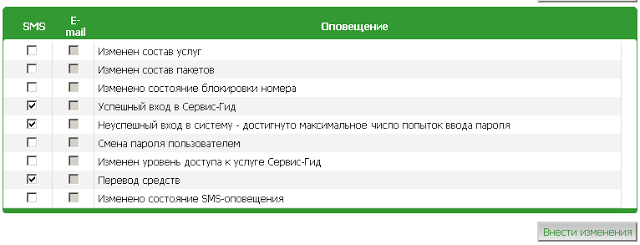
И конечно злоумышленник отключит все уведомления пользователя, отключит проверку защитного кода. Не забудьте всё это включить. POC =
Р4. Если вы вводили реквизиты банковской карты со своего мобильного устройства, то вашими средствами будут пользоваться и после инцидента. Пока вы не уничтожите или перевыпустите банковскую карту.
Даже если банковскую карту вы уничтожили сразу после инцидента, деньги могут продолжать убывать. Например, при бронировании гостиницы онлайн указывает номер банковской карты, а деньги списываются не сразу, а после оказания услуг. Таким образом, счет пользователя может уйти в глубокий минус.
P5. Вы потеряете данные и доступ ко всем популярным персональным приложениям, которыми пользовались с мобильного устройства - Электронная почта, соцсети, службы мгновенных сообщений, облачные хранилища файлов, фотографий, электронные деньги и кошельки, аукционы, службы бронирования, службы доставки, онлайн игры и т.п. Потеряете даже доступ к госуслугам. POC =
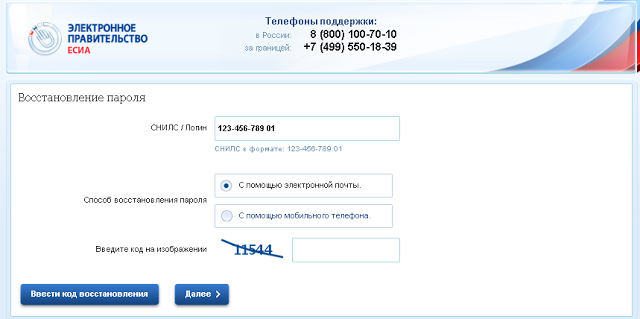
А всё почему? Потому, что все сервисы позволяют сменить пароль, используя электронную почту или sms на телефон. В редких случаях нужна почта и SMS одновременно. Но на вашем мобильном устройстве как раз установлен автоматический вход в вашу почту и на него же приходят SMS.
Самые хитрые злоумышленники потом продадут вам доступ к вашим персональным приложениям. POC = http://www.cnews.ru/top/2013/11/20/ostanovleny_hakery_vymogavshie_dengi_za_razblokirovku_vkontakte_i_odnoklassnikov_550482
P6. Вы потеряете данные и доступ ко всем данным, хранящимся локально на мобильном устройстве. А это контакты, история смс, фото, видео, записки, календарь, локальные документы.
Причем самые хитрые злоумышленники зашифруют все ваши данные и потом будут продавать доступ к ним.
POC = http://www.esetnod32.ru/company/press/center/eset-preduprezhdaet-o-trekhkratnom-vspleske-aktivnosti-vymogatelya-filecoder/
P6. Если вредоносное ПО будет скрытным, то какое-то время вы будете отдавать персональные данные злоумышленнику: а именно - информацию о местонахождении (небольшой автоматический анализ выявит ваш адрес работы, дома и других часто посещаемых мест), любой вводимый текст, содержание звонков, запись с звука микрофона, фото и видео с мобильного устройства в любой момент.
POC = http://www.spy-soft.net/phone-control-android/
Это все персональные риски, которые мне удалось осознать. Возможно, я что-то упустил? Тогда поправьте. Про корпоративные риски в следующей статье.
Так-же мне интересует, какие риски лично для вас будут неприемлемыми и остановят Вас от использования какого-то сервиса? Электрошоковый удар? Потеря авто/недвижимости? Условный срок за участие в DDoS атаке?
PS: Интересно будет послушать на Антифрод Раша 2013 как предлагается уменьшать эти риски.
PPS: Proof-of-concept
ЕЩЕ ПО ТЕМЕ:
«ТЕХНОСИЛА» БУДЕТ ПРОДАВАТЬ ЧЕРЕЗ SKYPE
22.08.2013Сеть магазинов электроники и бытовой техники "Техносила" объявила о старте новой услуги для своих покупателей – продажи с помощью технологии Skype. Сначала услуга будет работать в аудиорежиме, однако, уточнили в компании, со временем покупка будет доступна в режиме чата.
ANDROID БОЛЕЕ ЗАЩИЩЕН, ЧЕМ IPHONE
21.10.2013По крайней мере, так считает Эрик Шмидт, заявивший на Gartner Symposium/ITxpo, что платформа Android защищена лучше, чем iPhone. ...
NOKIA ПРЕДСТАВИЛА НАВИГАЦИОННУЮ ПЛАТФОРМУ ДЛЯ АВТОМОБИЛЕЙ
20.09.2013Производитель смартфонов Nokia анонсировал навигационную платформу для автомобилей Connected Driving. Об этом сообщается в пресс-релизе, опубликованном на сайте компании.Изображение: Nokia ConversationsПлатформа состоит из трех компонентов: HERE Auto, HERE Auto Cloud и HERE Auto Companion. Первый компонент, HERE Auto, представляет собой систему, которую производители могут встроить в свои автомобили.Среди функций HERE Auto — пошаговая навигация с голосовым сопровождением в 95 странах, двухмерные, трехмерные и спутниковые карты и возможность работы без подключения к интернету
НЕСМОТРЯ НА ЖАЛОБЫ ИГРОКОВ, POPCAP НЕ СОБИРАЕТСЯ ВЫПУСКАТЬ PLANTS VS. ZOMBIES 2 БЕЗ IAP
1.11.2013Многие мобильные игроки в своих рецензиях в App Store на сиквел мегахита Plants vs. Zombies жалуются на внутриигровые покупки, и хотели бы получить возможность купить игру без IAP. ...